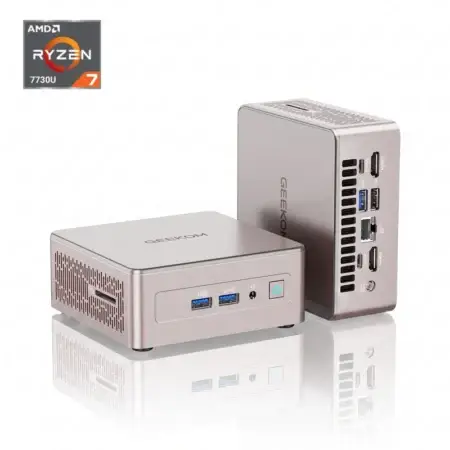
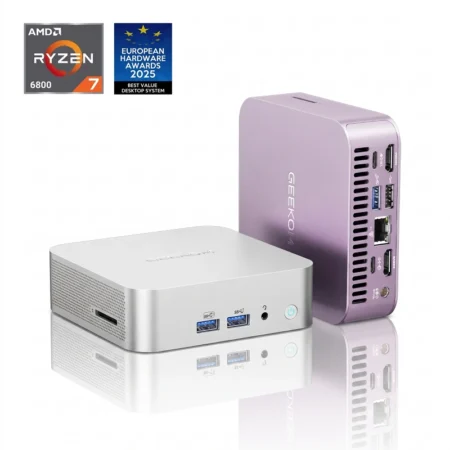
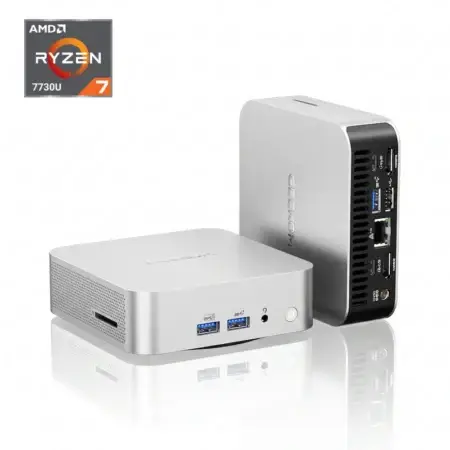
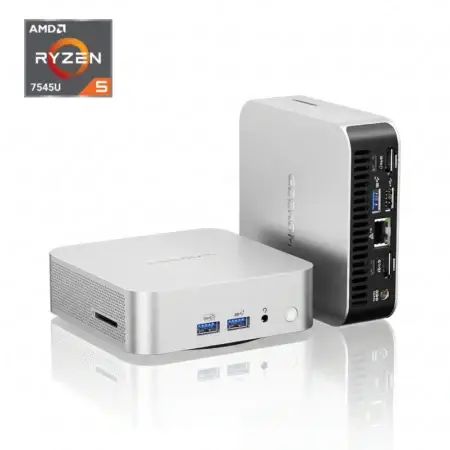

Hoy en día no necesitas hardware de nivel empresarial para montar un homelab con VLAN. Para dividir tu red doméstica en varias zonas, mantener protegidos tus dispositivos importantes y convertirla poco a poco en un auténtico laboratorio, basta con un mini PC capaz de asumir esa función, un switch gestionable y un router compatible con VLAN.
Por qué las VLAN son cada vez más populares en los homelabs
Antes, un laboratorio doméstico podía consistir simplemente en una red Wi-Fi y unos cuantos dispositivos de confianza. Ahora es habitual encontrar cámaras, enchufes inteligentes, sistemas NAS, hosts de Docker, servidores multimedia y portátiles de trabajo. Con tantos equipos conectados, resulta cada vez más difícil confiar en una única LAN plana para gestionarlo todo.
Las VLAN permiten a los usuarios domésticos dividir su red de forma parecida a como se hace en una oficina, pero sin necesidad de montar un rack lleno de equipos profesionales. El self-hosting gana popularidad, cada vez tenemos más dispositivos IoT en casa y muchos usuarios quieren separar con mayor claridad a los invitados, los equipos personales y otros dispositivos. Por eso cada vez más españoles empiezan a utilizarlas.
Las redes domésticas planas suelen dar problemas
En una red doméstica plana, todos los dispositivos comparten el mismo espacio, y eso puede acabar generando problemas reales. Un dispositivo IoT con poca seguridad puede convertirse en una puerta de entrada al NAS o al ordenador de sobremesa, ya que los móviles de los invitados y los equipos de trabajo comparten la misma subred.
Además, los dispositivos inteligentes generan bastante tráfico de difusión, lo que puede saturar la red y reducir su rendimiento. Y cuando, de forma predeterminada, cualquier equipo puede comunicarse con cualquier otro, localizar el origen de un fallo lleva mucho más tiempo.
Las VLAN no sustituyen a las copias de seguridad, las actualizaciones ni las contraseñas seguras, pero sí ayudan a evitar que un problema se propague más de la cuenta.
¿Qué es un homelab con VLAN?
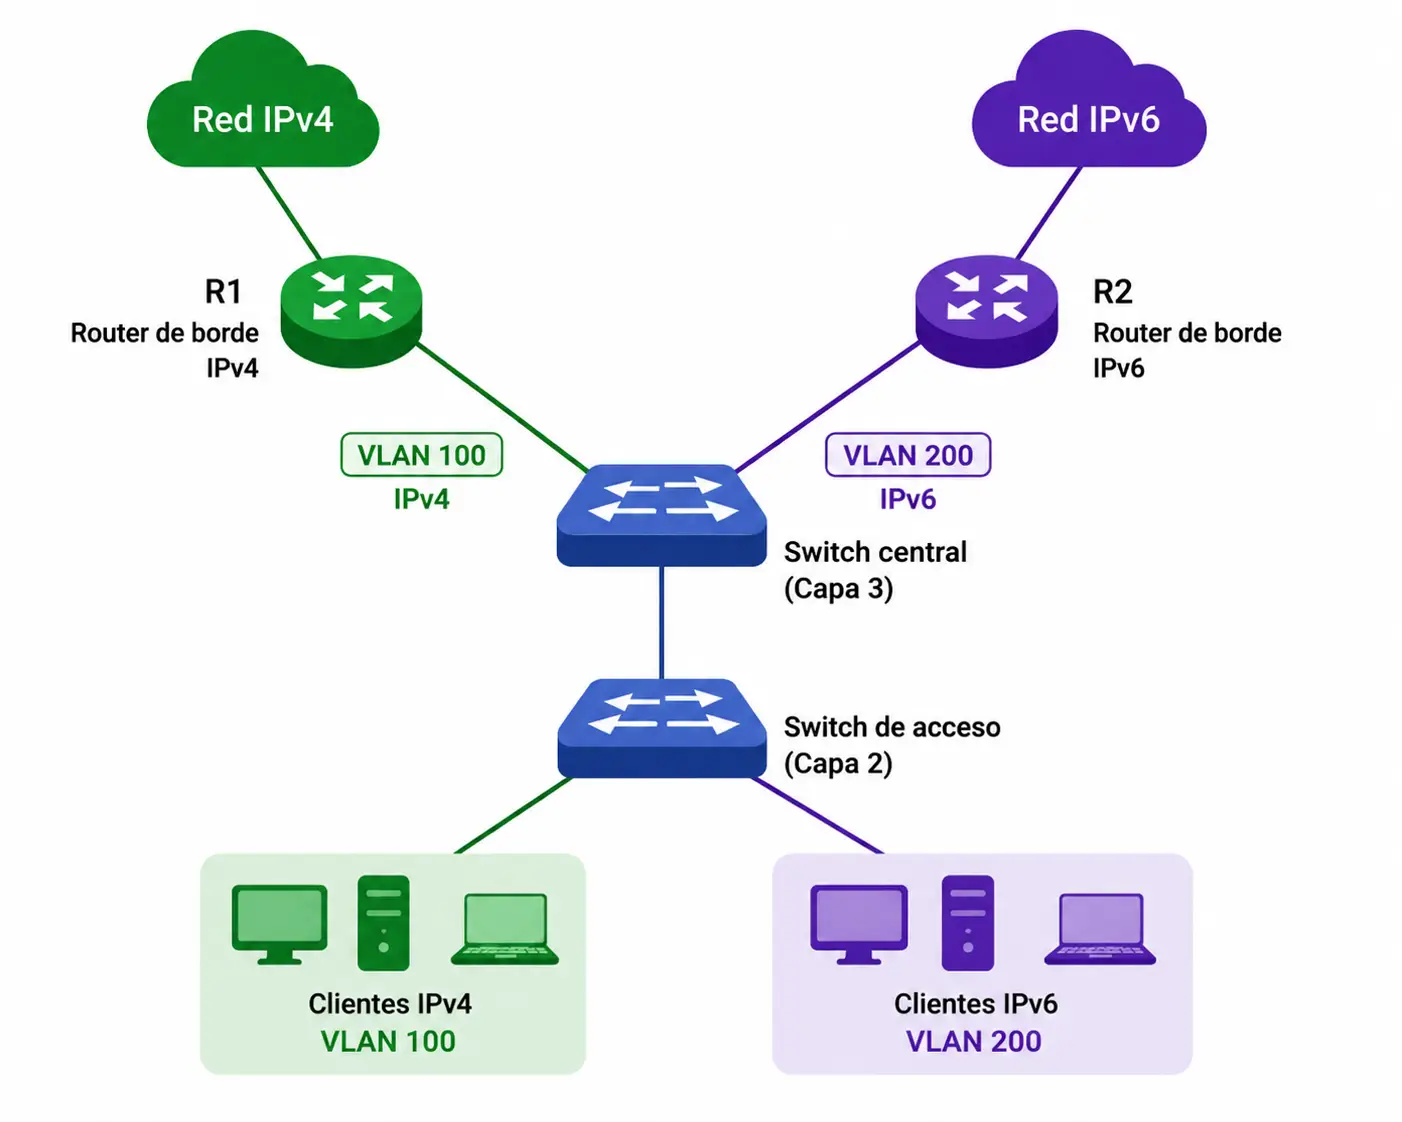
Antes de configurar puertos y reglas de firewall, ayuda entender bien cómo funcionan. Un homelab con VLAN es un laboratorio doméstico en el que los servicios y dispositivos se reparten entre distintas VLAN. Después, un router o firewall decide qué redes pueden comunicarse entre sí.
¿Qué es una VLAN?
Una VLAN (Virtual Local Area Network) permite dividir una única red física en varias redes lógicas. Los dispositivos pueden compartir el mismo switch y el mismo cableado aunque pertenezcan a redes lógicas diferentes. Esa es precisamente la utilidad de las VLAN.
Cada red recibe un ID de VLAN, es decir, un número que suele estar comprendido entre 1 y 4094 y que permite al switch distinguir unas redes de otras. Además, cada VLAN funciona como su propio dominio de difusión: el tráfico de descubrimiento y las transmisiones permanecen dentro de su VLAN en lugar de extenderse por toda la casa.
El resultado es una separación más clara que mejora la seguridad, la organización y las posibilidades de crecimiento, sin necesidad de volver a cablear una sola habitación. En pocas palabras, las VLAN permiten que cámaras, invitados y servidores compartan el mismo hardware sin tener que convivir en una única red abierta.
¿Qué es un homelab?
Un homelab es un entorno personal que te permite utilizar hardware real en casa y aprender de primera mano cómo funciona. Sus usos son muy variados: puedes alojar tu propia nube, configurar proxies inversos o gestores de contraseñas; aprender sobre monitorización, firewalls, redes y certificados; o automatizar tu casa mediante un controlador como Home Assistant.
Si te interesa la virtualización, puedes experimentar con Proxmox, Hyper-V y laboratorios anidados. Para el contenido multimedia tienes opciones como Plex o Jellyfin, además de almacenamiento para guardar tus bibliotecas. Y lo mejor es que no hace falta empezar a lo grande: basta con un solo mini PC debajo del escritorio para ponerte en marcha y añadir después una estructura de VLAN más completa.
¿Por qué utilizar VLAN en un homelab?
En la práctica, las ventajas importan más que la teoría:
- Mantener separados los dispositivos del Internet de las cosas (IoT): por ejemplo, las cámaras y los enchufes inteligentes pueden quedar en su propia red y someterse a reglas más estrictas.
- Proteger los archivos del NAS: puedes limitar el acceso al almacenamiento para que solo se conecten los dispositivos que tú autorices.
- Configurar una red para invitados, de modo que las visitas tengan acceso a Internet pero no puedan entrar en los paneles de administración.
- Probar software nuevo de forma más segura: puedes ejecutar contenedores o máquinas virtuales potencialmente problemáticos en una red independiente.
Las VLAN resultan especialmente útiles en los homelabs modernos porque reducen el alcance de los problemas cuando algo sale mal.
Antes de empezar, planifica tu homelab
No te pongas a configurar VLAN de inmediato. Primero, diseña la red. Con un poco de planificación puedes evitar quedarte sin acceso, acabar con mapas de puertos difíciles de entender o crear VLAN que luego nunca utilizas.
Define tus objetivos
Marca un objetivo principal para no acabar añadiendo más hardware y VLAN de los que realmente necesitas:
- Aprender sobre redes.
- Utilizar Docker.
- Montar Plex.
- Crear un servidor con Proxmox.
Si es la primera vez que trabajas con VLAN, empieza con tres. Si ya sabes que necesitas separar servicios multimedia, dispositivos IoT e invitados, puedes planificar cinco VLAN y ponerlas en marcha una a una.
Decide qué dispositivos necesitan su propia red
No agrupes los dispositivos según la habitación en la que estén, sino en función de su nivel de confianza y de la tarea que desempeñan:
| Tipo de dispositivo | Qué incluye |
|---|---|
| 01 Ordenadores (PC) | Portátiles y ordenadores de sobremesa de uso diario |
| 02 Servidores | Tu mini PC, máquinas virtuales y hosts de aplicaciones |
| 03 NAS | Almacenamiento de archivos y copias de seguridad |
| 04 Internet de las cosas (IoT) | Enchufes inteligentes, sensores y cámaras |
| 05 Dispositivos de invitados | Portátiles y móviles de las visitas |
| 06 Herramientas de administración | Interfaz del switch, acceso de administración al firewall y controles similares |
Como regla general, cualquier dispositivo poco fiable o expuesto a Internet debería mantenerse alejado de los sistemas de almacenamiento y administración. Separar estas funciones es precisamente lo que hace que el laboratorio sea más seguro: los dispositivos IoT y los equipos de invitados no pueden acceder a la zona de administración.
La estructura también resulta fácil de entender, porque los números y las funciones de cada VLAN se corresponden de forma clara. Incluso puedes dejar vacía la VLAN destinada al Wi-Fi de invitados hasta que realmente la necesites. Esta combinación de seguridad y sencillez convierte esta distribución en un buen punto de partida para quien acaba de iniciarse en los homelabs.
Qué vas a necesitar
A la hora de elegir el equipo, piensa en cómo vas a utilizar realmente el laboratorio en casa, no en cómo encajaría en una lista de requisitos empresariales que quizá nunca necesites.
PC pequeño
Los mini PC son muy populares en los homelabs porque encajan bien con la forma en que mucha gente vive y trabaja. Consumen muy poca energía, algo ideal para servicios que funcionan las 24 horas, y además son silenciosos, por lo que pueden estar sin problema sobre un escritorio, en una estantería o en el despacho. También ofrecen rendimiento suficiente para virtualización con Proxmox, hosts de Docker y distintas cargas de trabajo. Y, como ocupan tan poco, es fácil colocarlos detrás de un monitor o junto a un switch.
Por eso muchos usuarios empiezan con un mini PC como cerebro siempre encendido del laboratorio. Si buscas hardware preparado para virtualización pero no quieres tener una torre ruidosa debajo del escritorio, opciones compactas como los mini PC de GEEKOM encajan muy bien.
Switch gestionable
Un switch no gestionable no ofrece un control real sobre las VLAN: se limita a reenviar el tráfico y no permite separar redes como necesita un homelab. Para configuraciones pequeñas, un switch inteligente puede bastar para VLAN 802.1Q básicas, pero la mayoría de las veces merece la pena optar por un modelo totalmente gestionable. Tendrás mejor monitorización, un control más claro y una configuración más estable de los puertos de acceso y trunk a medida que crezca el laboratorio.
Algunas características que merece la pena buscar:
- Diseño silencioso y sin ventilador si el switch va a estar cerca de una zona de uso diario.
- Compatibilidad con VLAN 802.1Q.
- Ajustes claros para puertos de acceso y trunk.
- Suficientes puertos para todos tus dispositivos y algo de margen para crecer.
Router compatible con VLAN
El router o firewall es donde las VLAN se convierten realmente en redes independientes. Esta capa contiene las interfaces de cada VLAN y las reglas que determinan qué redes pueden comunicarse entre sí. En los homelabs, algunas opciones habituales son OPNsense, pfSense, UniFi y MikroTik.
Al principio, merece la pena mantener esta capa sencilla. Una configuración de enrutamiento estable y unas reglas de firewall claras son mucho más importantes el primer día que activar todas las funciones disponibles de golpe.
Punto de acceso inalámbrico (opcional)
Un punto de acceso compatible con VLAN permite emitir más de un SSID y asociar cada uno a una VLAN distinta. Por ejemplo, puedes tener un SSID doméstico para los dispositivos de confianza, otro para equipos IoT y un tercero para invitados. Si tu red Wi-Fi actual no permite asignar SSID a VLAN, no pasa nada: puedes segmentar primero los dispositivos conectados por cable y añadir la parte inalámbrica más adelante.
Cómo montar un homelab con VLAN
Lo importante es que el proceso te resulte útil y no quedarte atrapado en los menús de un fabricante concreto. La mayoría de los switches gestionables y routers compatibles con VLAN permiten seguir estos mismos pasos.
Paso 1: Configura las VLAN
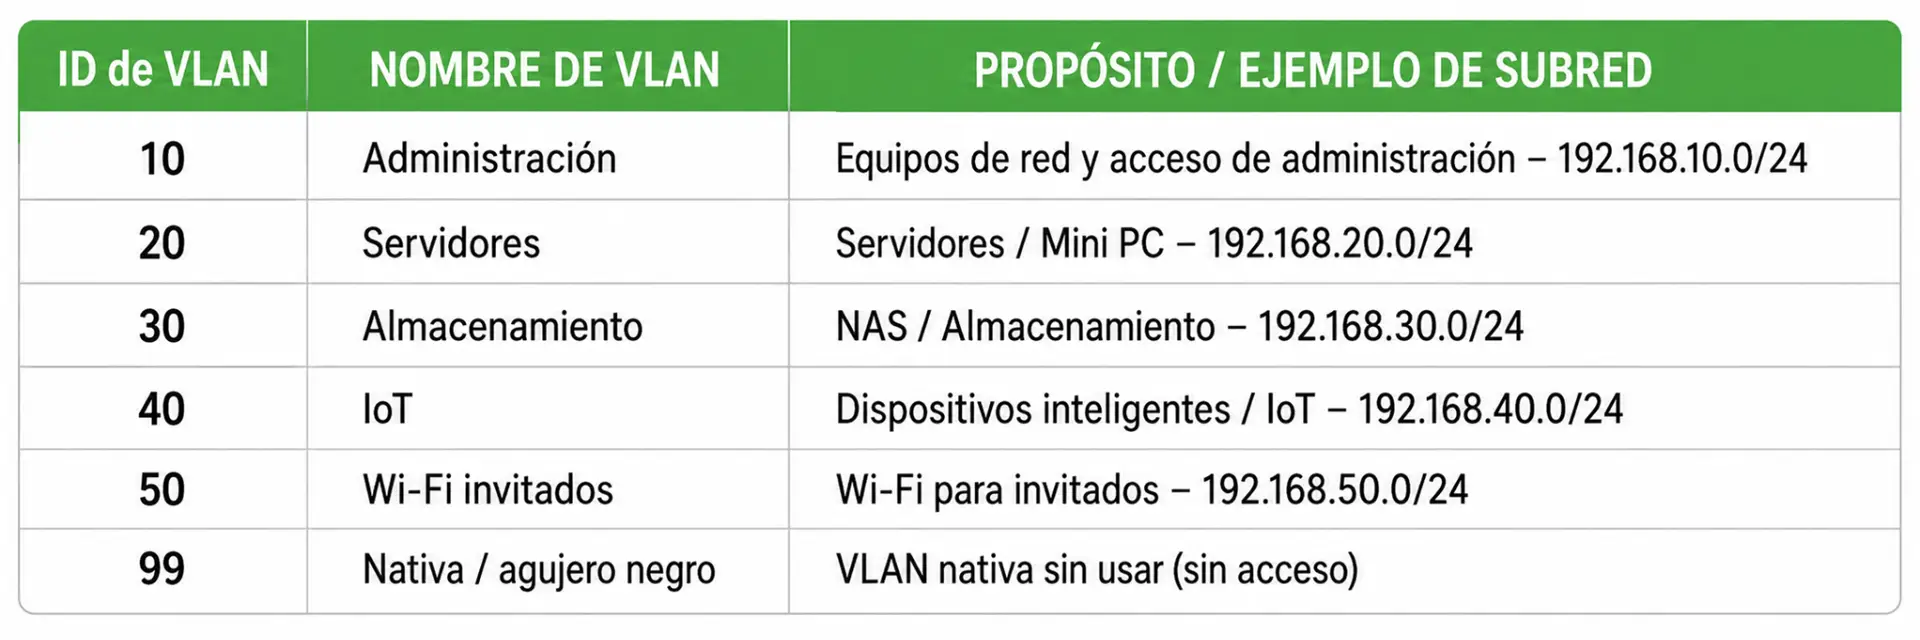
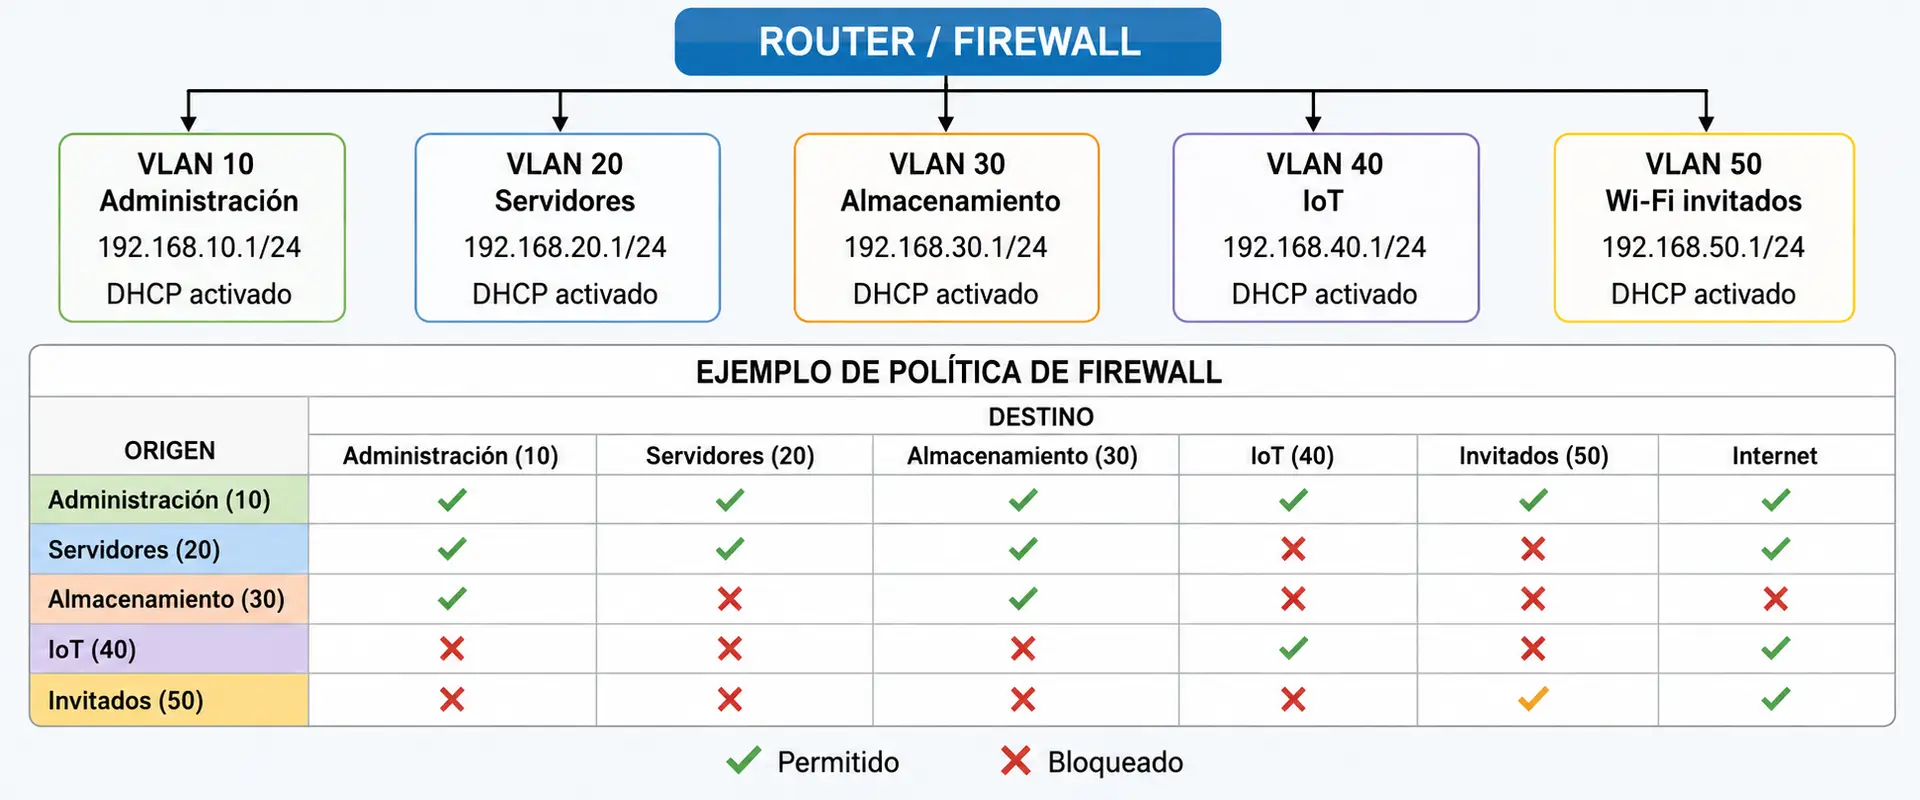
Toma los ID de VLAN que hayas definido durante la planificación y asigna a cada una un nombre claro, como «Administración», «Servidores», «Almacenamiento», «IoT» o «Wi-Fi de invitados». Apunta la lista antes de modificar ningún puerto que esté en uso. Cuando vuelvas a ella varias semanas después, agradecerás que los nombres indiquen claramente para qué sirve cada VLAN.
Paso 2: Configura el router
En el router o firewall, crea una interfaz VLAN para cada red. Activa DHCP para que los dispositivos obtengan automáticamente el intervalo de IP correspondiente a su VLAN. Después, define las reglas que determinan a qué puede y no puede acceder cada VLAN. Es mejor dejar esto claro antes de trasladar a ellas cualquier dispositivo importante.
Paso 3: Configura el switch gestionable
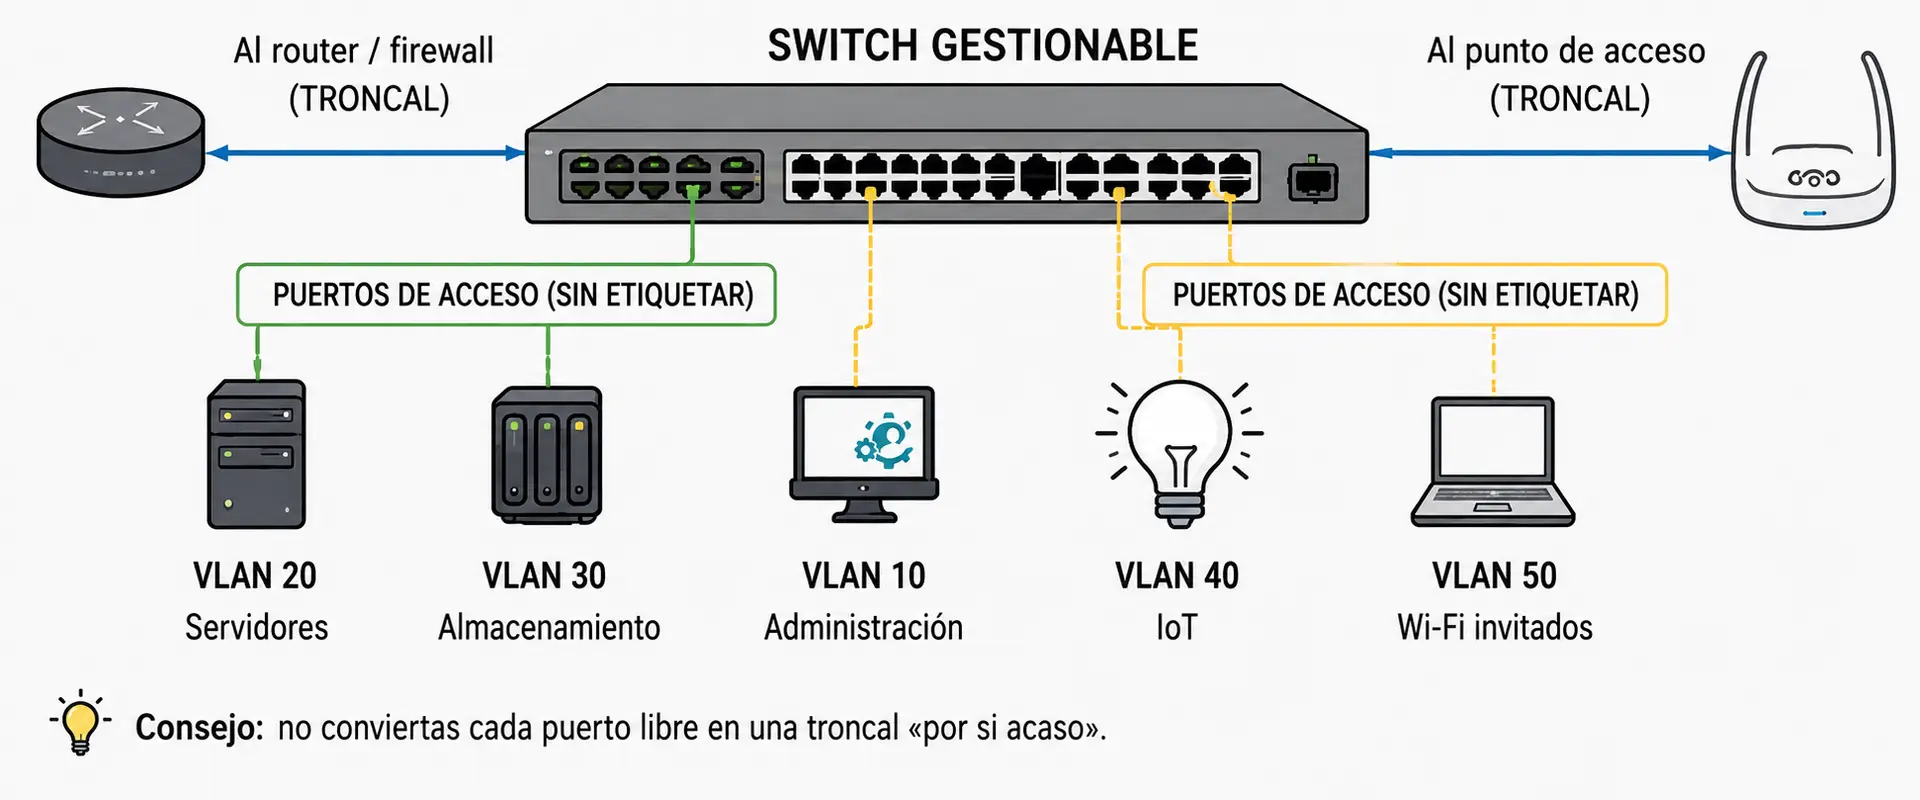
Aquí es donde la estructura empieza a tomar forma. Tendrás que trabajar con dos tipos de puertos:
- Puertos de acceso sin etiquetar: normalmente se utilizan para un único dispositivo conectado a una sola VLAN.
- Puertos trunk: permiten transportar varias VLAN a través de un mismo cable, por ejemplo en el enlace con el router o con un punto de acceso que utilice varios SSID.
Conecta el firewall mediante un trunk y mantén los puertos de acceso como puntos finales sencillos asociados a una única VLAN. Evita convertir cada puerto libre de la pared en un trunk «por si acaso».
Paso 4: Conecta tus dispositivos
Asigna cada dispositivo según el plan que hayas preparado:
- Mini PC: VLAN de servidores, o un trunk si va a alojar varias máquinas virtuales compatibles con VLAN.
- NAS: VLAN destinada al almacenamiento.
- Ordenador de sobremesa: una red de confianza o una red próxima a la de administración, según tus necesidades.
- Punto de acceso inalámbrico: conexión trunk para que sus distintos SSID puedan asociarse a las VLAN correspondientes.
Haz los cambios de uno en uno y deja siempre un portátil conectado a un puerto que sepas que funciona correctamente. Así tendrás una vía de entrada como administrador si algo sale mal.
Paso 5: Comprueba que todo funciona
Antes de dar por terminada la configuración, verifica lo siguiente:
- Las redes que deben tener acceso a Internet pueden conectarse.
- Los dispositivos IoT, los invitados, el almacenamiento y la administración están correctamente separados.
- Cada VLAN recibe mediante DHCP direcciones del intervalo que le corresponde.
- Las reglas y las pruebas de ping confirman tanto las comunicaciones permitidas como las bloqueadas.
Si algo deja de funcionar, empieza deshaciendo el último cambio. No debería ser necesario reconstruir todo el firewall para solucionar el problema de un único puerto.
Las mejores distribuciones de VLAN para distintos homelabs
Homelab para trabajar desde casa
Mantén los dispositivos de trabajo separados de los personales. Coloca los portátiles de empresa y las impresoras de trabajo en una VLAN exclusiva para ellos, y deja los dispositivos que utiliza la familia para ver contenido en otra red. El firewall debería impedir que los equipos de trabajo se conecten fácilmente a los dispositivos IoT, pero permitirles acceder a Internet y al almacenamiento compartido que hayas autorizado.
Servidor multimedia doméstico
Si tienes un NAS y utilizas Plex o Jellyfin, coloca la aplicación multimedia en la VLAN de servidores y el almacenamiento en la VLAN correspondiente. Los dispositivos del salón pueden permanecer en una red de confianza. También puedes permitir que los invitados reproduzcan contenido en streaming, pero no deberían tener permisos para escribir en el NAS.
Homelab para un hogar inteligente
Configura los servidores necesarios para ejecutar Home Assistant. Las cámaras y el resto de dispositivos IoT deberían permanecer en la VLAN de IoT. Mantén estos equipos alejados del NAS y de las interfaces de administración, y permite únicamente el tráfico que realmente necesiten, que normalmente será el destinado a Home Assistant.
Laboratorio para virtualización
Si utilizas Proxmox, Docker, Kubernetes o máquinas virtuales con Windows Server, la administración del hipervisor debería estar en la VLAN de administración. Las cargas de trabajo, por su parte, pueden quedarse en la VLAN de servidores.
Más adelante puedes añadir una VLAN independiente para realizar pruebas que no te importe borrar por completo. Conecta el mini PC a un puerto trunk cuando las máquinas virtuales necesiten acceder a distintas VLAN.
Errores habituales al configurar una VLAN
Ya has hecho la parte más complicada: las redes están definidas y los dispositivos están donde deben. Pero una red segmentada solo es realmente útil si se mantiene una buena configuración, así que antes de dar el trabajo por terminado merece la pena revisar algunos errores frecuentes.
| Error | Por qué es un problema | Qué hacer en su lugar |
|---|---|---|
|
01
Dejarlo todo en la VLAN 1
|
Muchos switches utilizan la VLAN 1 como una especie de «cajón de sastre». Si dejas ahí los dispositivos importantes, en la práctica solo tendrás una red plana con etiquetas adicionales. | Utiliza de verdad las VLAN que has planificado y reserva la VLAN 1 únicamente para la configuración inicial. |
|
02
Olvidarse de las reglas del firewall
|
Las VLAN sin reglas de firewall sirven de poco. Si todas pueden comunicarse libremente entre sí, el aislamiento prácticamente desaparece. | Permite únicamente las comunicaciones que realmente necesites y bloquea el resto. |
|
03
Mezclar dispositivos de confianza y dispositivos IoT
|
Conectar «solo un» enchufe inteligente o una cámara a la red de servidores puede convertirse rápidamente en una mala costumbre. | No confíes por defecto en los dispositivos IoT, por muy prácticos que parezcan. |
|
04
Planificar mal las direcciones IP
|
Las subredes solapadas, los grupos DHCP demasiado pequeños y la reutilización de rangos privados pueden acabar dando problemas, sobre todo cuando añades accesos VPN. | Define bien las subredes desde el principio y deja margen para crecer. |
|
05
No hacer copias de seguridad de la configuración de red
|
Un cambio incorrecto en un puerto trunk se soluciona mucho más rápido si tienes una copia de seguridad. Sin ella, puede convertirse en una noche bastante larga. | Exporta la configuración del switch y del router después de cada cambio que hayas comprobado que funciona. |
Por qué un mini PC es un gran servidor para un homelab
No se trata de utilizar hardware simplemente porque lo tengas a mano. Un mini PC se ha ganado su sitio en un homelab con VLAN porque encaja muy bien en un entorno doméstico real.
Para empezar, un mini PC con suficiente capacidad puede ejecutar varios servicios importantes al mismo tiempo —Docker, Proxmox, Home Assistant o Pi-hole—, lo que permite mantener el laboratorio compacto y asignar a cada servicio un lugar claro dentro del diseño de VLAN. También resulta más barato mantenerlo encendido: los equipos que funcionan las 24 horas acaban sumando consumo y, con el precio de la electricidad en España, la eficiencia importa. Dejar un mini PC encendido suele costar menos que utilizar una torre antigua con el mismo Docker o Proxmox.
Además, los homelabs se montan tanto en pisos y estudios como en armarios para servidores. Un PC pequeño y silencioso resulta mucho más fácil de tener cerca si compartes el salón, trabajas hasta tarde o simplemente quieres trastear con el laboratorio fuera del horario habitual.
También puede crecer contigo. A medida que amplíes el laboratorio, puedes seguir utilizando el mismo equipo principal:
- Almacenamiento: añade unidades externas o un NAS independiente en la VLAN de almacenamiento.
- RAM: amplíala a medida que añadas más contenedores o máquinas virtuales.
- Conectividad: empieza con un switch gestionable y, cuando las transferencias de archivos lo exijan, valora mejores NIC y enlaces ascendentes.
Y lo mejor es que el diseño de VLAN seguirá siendo válido aunque mejores el hardware sobre el que funciona.
Preguntas frecuentes
¿Es mejor una VLAN que una LAN?
No son dos conceptos que puedas intercambiar sin más. La LAN es tu red doméstica, mientras que una VLAN permite dividir esa LAN en varias partes. En muchos casos, las VLAN son más adecuadas que una única LAN plana para un homelab con bastantes dispositivos, porque permiten controlar y separar distintos usuarios y equipos dentro de la misma red física.
¿Puedo utilizar VLAN en una red doméstica?
Sí. Si tienes un switch gestionable y un router o firewall con interfaces VLAN, puedes utilizarlas en casa igual que en cualquier otra red. Mucha gente coloca un buen firewall detrás del módem de su proveedor de Internet y configura desde ahí sus VLAN.
No tengo un switch. ¿Puedo crear una VLAN igualmente?
No de una forma que resulte práctica para segmentar toda la casa. Dentro de un único ordenador sí puedes configurar interfaces virtuales, pero para dividir toda la red doméstica necesitas un switch compatible con VLAN. También necesitarás un punto de acceso capaz de asociar distintos SSID a sus correspondientes VLAN si quieres incluir clientes Wi-Fi.
Conclusión
Las VLAN ayudan a que las redes domésticas sean más seguras y sencillas de administrar. A medida que crezca tu homelab, puedes ir ampliando la infraestructura que ya tienes. Un mini PC y un switch gestionable ofrecen una forma asequible de ejecutar máquinas virtuales, contenedores y servicios autoalojados. Resultan especialmente interesantes si buscas una configuración silenciosa, fiable y con margen para crecer.
Cuando llegue el momento de elegir el equipo que permanecerá encendido de forma permanente, puedes consultar los mini PC de GEEKOM y asegurarte de que el modelo encaje con el diseño de VLAN que has preparado.